Четыре направления адаптации и 10 вопросов, на которые стоит ответить перед выходом на зарубежные рынки.
Экспорт российских ИТ-решений возвращается к росту, но одной продажи готовой лицензии недостаточно. Иностранным клиентам нужны продукты, адаптированные к их инфраструктуре, требованиям кибербезопасности и бизнес-процессам. Разбираемся, как подготовить софт к рынкам СНГ, Азии и Ближнего Востока.
По итогам 2025 года экспорт российского ПО показал первую положительную динамику с 2022 года, зарубежные продажи увеличились на 10–14% и достигли 6,3 млрд долларов. Основной вклад внесли страны СНГ — 3,4 млрд долларов (+32%) и дружественные страны дальнего зарубежья — 2,1 млрд долларов (+10%). По прогнозам ассоциации «Руссофт», в 2026 году рост экспортной выручки может составить ещё 15%.
Меняется и география экспорта: помимо стран СНГ, в числе приоритетных направлений — Индия, Китай, Вьетнам, Индонезия, ОАЭ. Однако успешный выход на эти рынки не просто перенос работающего продукта в другую страну. Помимо функциональности решения, зарубежного клиента интересует, где будут храниться критичные данные, насколько легко система встроится в текущий ИТ-ландшафт, подтверждена ли кибербезопасность продукта и кто обеспечит оперативную поддержку на месте. Любой незнакомый софт иностранного вендора создаёт для клиента дополнительные риски: от регуляторных штрафов до сбоев и простоев в бизнесе.
«Зарубежный заказчик покупает не только продукт, но и управляемый риск. Можно выделить критичные требования: доказуемая информационная безопасность, наличие партнёра, несущего локальную ответственность, и совместимость с национальными платформами», — отмечает Виталий Шапошников, руководитель проектов практики «Промышленность и технологии» консалтинговой компании Strategy Partners.
Разбираем, что разработчик должен изменить в архитектуре продукта и внутренних процессах по каждому из четырёх ключевых направлений, чтобы закрыть требования зарубежного клиента.
SberPro Tech 2026
Пятая конференция по цифровой трансформации бизнеса
29 октября, старт онлайн-трансляции в 10:00 по мск
Что вас ждёт:
- экспертиза лидеров рынка;
- технологии и решения, которые уже дают бизнес-эффект;
- практический опыт внедрения.
1. Соответствие требованиям локализации данных
Первое, что проверяет корпоративный клиент, — можно ли вообще использовать продукт в его юрисдикции. Во многих государствах персональные или коммерческие критичные данные нельзя хранить и обрабатывать за пределами страны или закрытого контура. Для разработчика это означает, что требования к размещению данных нужно учитывать ещё на этапе проектирования, а не после появления потенциального клиента.
Что предусмотреть
Гибкая модель развёртывания. Возможность установки на оборудовании заказчика (on-premise) или в сертифицированном облаке целевой страны. Стандартная SaaS-модель (от англ. software as a service — программное обеспечение как услуга), при которой данные обрабатываются в зарубежном дата-центре вендора, часто не проходит первичный комплаенс в сегментах B2B и B2G (от англ. business-to-business, business-to-government — бизнес для бизнеса, бизнес для государства).
Разделение ядра и локальной логики. Налоговые правила, форматы документов, юридические требования и региональные настройки лучше вынести в отдельные модули. Тогда продукт можно адаптировать под местный электронный документооборот и государственные сервисы без пересборки основного ядра (core).
Партнёрская модель выхода. В строго регулируемых сегментах (госсекторе, финансах, критической инфраструктуре) прямой запуск софта иностранного юридического лица может попадать под ограничения. В таких случаях архитектурных решений недостаточно, потребуется подходящая модель продаж.
Channel-first («сначала канал»): контракты заключаются через авторитетного национального системного интегратора, который берёт на себя юридическую ответственность перед клиентом;
White Label («белая этикетка») / совместное предприятие (СП): технология передаётся местному игроку под его брендом либо стороны создают СП с передачей необходимых прав.
2. Совместимость с ИТ-инфраструктурой заказчика
Корпоративный клиент редко готов менять работающую ИТ-среду ради нового поставщика. В действующую инфраструктуру уже вложены деньги, а сбои могут затронуть критичные процессы. Новый продукт не просто должен решать свою задачу, а бесшовно встраиваться в существующую систему.
Что предусмотреть
Проектирование по принципу API-First («сначала API», от англ. application programming interface — интерфейс программирования приложений). На старте подробно описываются интерфейсы взаимодействия, и уже на их основе строится бизнес-логика. Такой подход упрощает подключение к национальным цифровым платформам и системам заказчика и снижает затраты на интеграцию.
Поддержка международных и отраслевых стандартов. Общепринятые протоколы обмена данными помогают подключать продукт к инфраструктуре без глубокой переработки. Например, в медицине стандарт HL7 FHIR (от англ. fast healthcare interoperability resources — ресурсы быстрого взаимодействия в сфере здравоохранения) обеспечивает обмен данными между различными информационными системами.
Инструменты настройки для партнёров. Low-code-конструкторы («мало кода») позволяют менять рабочие сценарии, маршруты согласований и правила расчётов без постоянного участия штатных разработчиков. Это особенно важно, когда адаптацию выполняет местный интегратор.
«Зарубежные заказчики ищут в первую очередь софтверное решение, которое даст новые возможности, ускорит работу, повысит эффективность. Поэтому уклон в кастомизацию при производстве ПО обеспечит преимущество экспортёру», — считает Денис Власов, генеральный директор ИТ-компании «Триангулятика».
3. Доказуемая кибербезопасность
Заявлений о надёжном шифровании недостаточно. Корпоративный клиент и его служба информационной безопасности (ИБ) должны иметь возможность проверить, как именно защищён продукт.
Что предусмотреть
Комплект документации для аудита. В него входят регламенты разграничения доступа, описание ролевых моделей, отчёты о тестировании на проникновение (о пентестах) и схемы потоков данных.
Фиксация зон ответственности. Клиенту должно быть понятно, кто отвечает за безопасность на каждом уровне: вендор, интегратор или внутренняя ИТ-служба.
Аудиты и сертификация. На рынках с высоким порогом доверия (например, в странах Ближнего Востока) могут потребоваться проверки в лабораториях, аккредитованных местным национальным регулятором.
4. Локальная поддержка
Для зарубежного клиента работа не заканчивается после внедрения. Если критичная система даст сбой, ему важно быстро получить помощь на понятном языке и с учётом местного рабочего времени. Автоматического чат-бота для таких ситуаций недостаточно.
Что предусмотреть
Двухуровневая поддержка:
первая линия — локальный партнёр — принимает обращения, консультирует на языке заказчика, проводит первичную диагностику и при необходимости организует выезд на объекты;
вторая линия — вендор — подключается к сложным инцидентам, исправляет ошибки в коде и выпускает обновления.
Локальный SLA (от англ. service level agreement — соглашение об уровне обслуживания). Документ должен определять скорость реакции на инциденты с учётом часового пояса и рабочего календаря клиента.
Обучение и сертификация. Чтобы местная команда могла самостоятельно выполнять внедрение и оказывать первую линию поддержки, ей нужны понятные инструкции, регламенты эксплуатации и программа сертификации инженеров.
Пилотные проекты. Если бренд мало известен на рынке, доверие проще завоевать не презентациями, а быстрым внедрением с заранее определёнными показателями результата: окупаемостью, снижением издержек или экономией времени.
Региональная матрица адаптации
Универсального сценария выхода на новый рынок нет. Глубина адаптации зависит от регулирования, зрелости ИТ-рынка, уровня конкуренции и того, насколько клиент готов менять действующие решения.
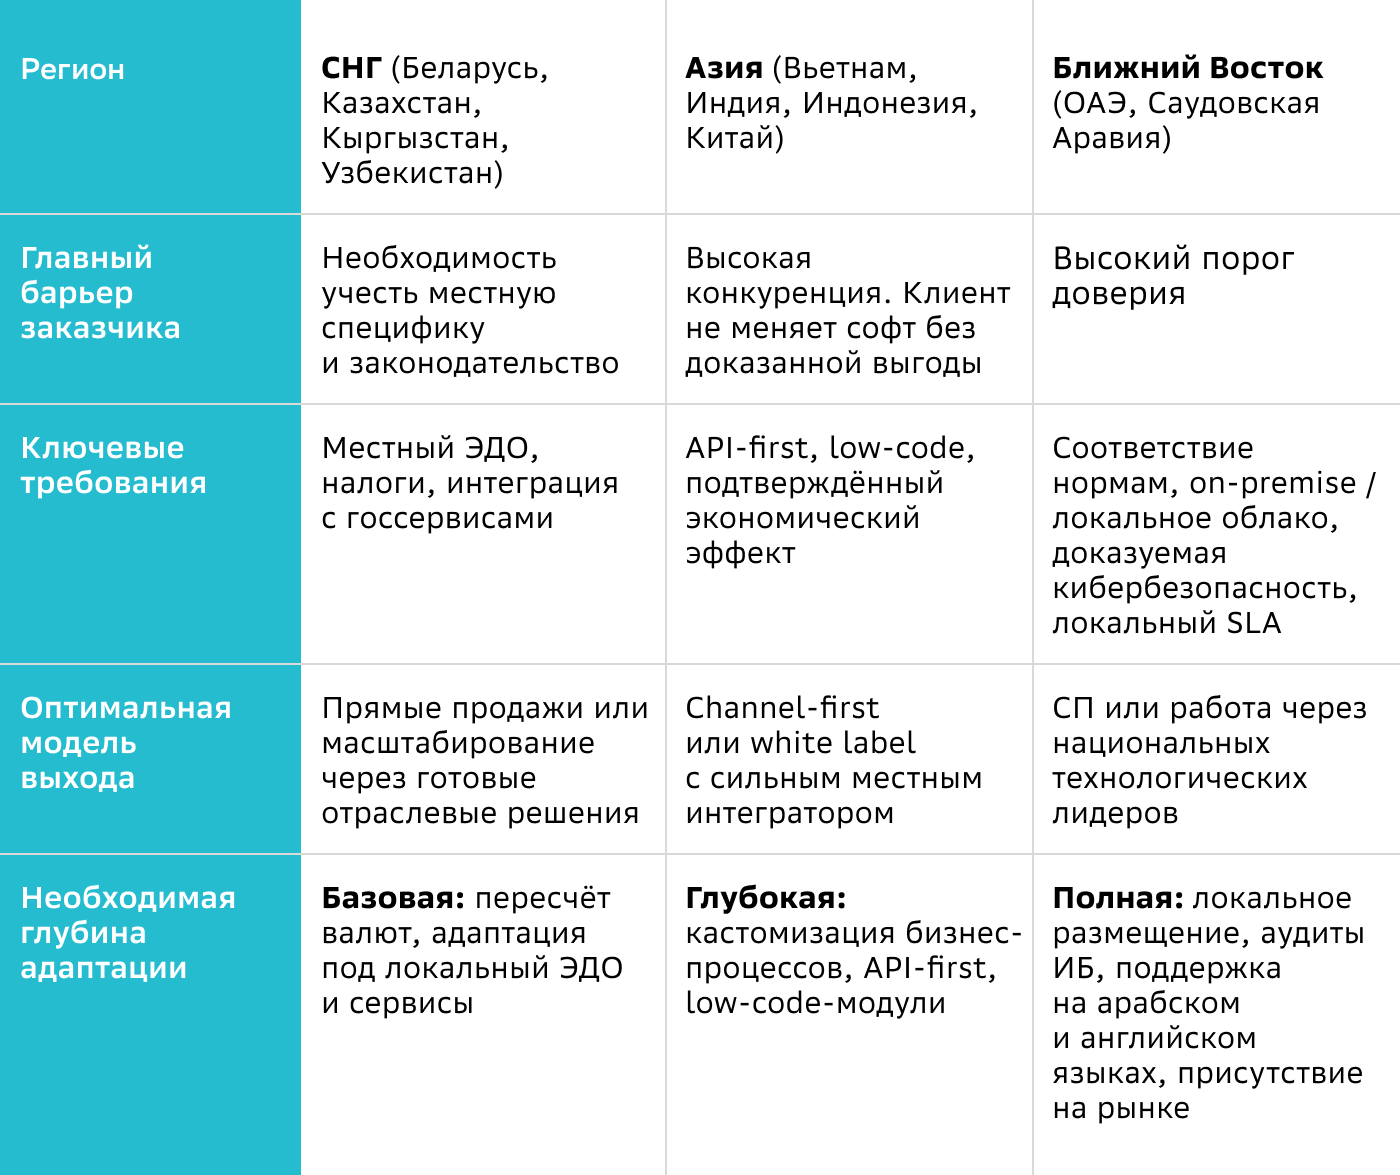
Сводные требования по регионам
Чек-лист готовности: 10 вопросов перед выходом на новый рынок
Перед запуском продаж стоит проверить, насколько продукт действительно готов к работе за рубежом. Ответы помогут определить, какие элементы продукта, сервиса и модели выхода требуют доработки перед запуском продаж.
Архитектура и интеграция
Готовы ли API, чтобы местный интегратор мог подключить систему без постоянного участия ваших разработчиков?
Поддерживает ли архитектура международные и отраслевые стандарты обмена данными?
Изолированы ли модули налогов, языков и локальных правил от базового ядра системы?
Безопасность и хранение данных
Можно ли установить софт на серверах заказчика или в локальном облаке страны присутствия?
Готов ли комплект документов по кибербезопасности для прохождения аудита у корпоративного клиента?
Настройка и адаптация
Есть ли встроенные визуальные конструкторы, чтобы партнёры на месте могли менять рабочие сценарии под клиента?
Адаптированы ли интерфейсы, документы, форматы дат, времени и валют под стандарты целевого рынка?
Продажи и поддержка
Выбрана ли модель выхода — прямые продажи, работа через партнёра, white label или совместное предприятие — с учётом особенностей региона?
Готовы ли обучающие материалы и техническая документация для двухуровневой поддержки клиентов в их часовом поясе?
Есть ли понятный расчёт выгоды от внедрения: окупаемости, снижения издержек или экономии времени?
А как вы снижаете риски для зарубежного клиента? Что в вашей практике оказалось эффективнее: глубокая техническая адаптация продукта или работа через авторитетного локального партнёра? Делитесь опытом и кейсами в комментариях.