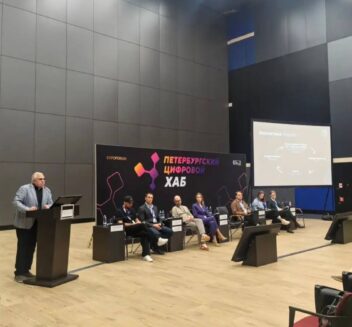
В рамках конференции WIN RUSSIA 2026 состоялась сессия РУССОФТ «Производственная кибербезопасность: почему внутренние угрозы страшнее хакеров и как с ними бороться?».
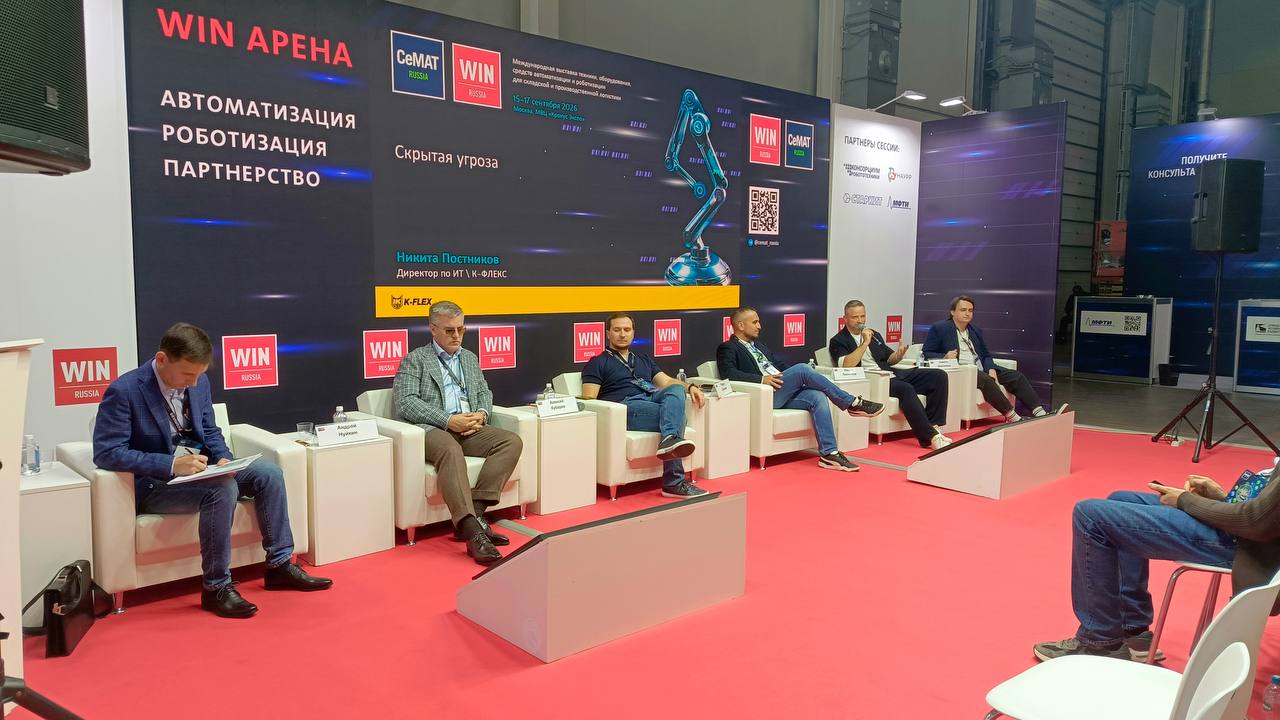
Участники обсудили угрозы для производственной инфраструктуры, контроль внутренних и удаленных подключений, риски со стороны сотрудников и подрядчиков, а также вопросы обеспечения операционной доступности и защиты технологического контура.
Модератором сессии выступил Владимир Ульянов, руководитель аналитического центра компании Zecurion, заместитель руководителя Комитета по Кибербезопасности РУССОФТ.
Павел Блинов, директор по продажам SKYDNS, рассказал о слепых зонах производственной инфраструктуры и угрозах, которые могут оставаться незаметными для классических средств защиты. Он отметил, что источником риска могут быть зараженные рабочие станции, устройства подрядчиков, удаленные подключения и скомпрометированные внутренние узлы.
«В производственной инфраструктуре далеко не все угрозы приходят извне. Зараженная рабочая станция, ноутбук подрядчика, удаленное подключение или скомпрометированный внутренний узел уже находятся внутри доверенного контура и могут долго оставаться незаметными. Поэтому задача информационной безопасности — не только защищать периметр, но и контролировать то, что происходит внутри инфраструктуры».
Никита Моисеенко, ведущий специалист отдела внедрения Контур.Эгиды и Staffcop компании СКБ Контур, рассмотрел внутренние риски, связанные с действиями сотрудников и подрядчиков, а также с избыточными правами доступа и неконтролируемым использованием ИИ. В своем выступлении он также затронул подходы к защите предприятия без ущерба для производственных процессов.
«Производственные предприятия сталкиваются не только с классическими хакерскими атаками, но и с внутренними рисками: ошибками сотрудников, избыточными правами доступа, действиями подрядчиков и неконтролируемым использованием ИИ. Подрядчики должны получать доступ только на время выполнения работ и по принципу минимально необходимых привилегий, с обязательной многофакторной аутентификацией и аудитом действий».
Алексей Кубарев, директор по информационной безопасности Т1 Облако, старший бизнес-партнер по информационной безопасности Т1 Интеграция, посвятил выступление вопросам операционной доступности производственных систем. В частности, он рассмотрел необходимость определить допустимое время простоя и сопоставить его с затратами на предотвращение инцидентов.
«При защите операционной доступности важно определить допустимое максимальное время простоя — MTD — и понять, какой бюджет необходим для его предотвращения. Эти параметры позволяют сопоставить потенциальные последствия простоя с затратами на обеспечение устойчивости производственных систем».
Андрей Нуйкин, начальник отдела обеспечения безопасности информационных систем, Блок Вице-президента по ИТ, Евраз, сосредоточился на угрозах, связанных с внешними подрядчиками. Отдельное внимание он уделил необходимости учитывать получаемые ими доступы к информационным системам компании.
«Отдельного внимания требуют угрозы со стороны подрядчиков и контроль доступов, которые они получают. Необходимо учитывать такие подключения и понимать, какие права предоставлены внешним специалистам при работе с внутренними системами».
Никита Постников, директор по информационным технологиям K-Flex, рассказал о построении ИТ-ландшафта компании по мере ее роста и о месте информационной безопасности в этом процессе. Также эксперт затронул особенности взаимодействия с иностранными коллегами и подрядчиками, включая предоставление внешним специалистам доступа во внутренний контур.
«Наш подход к построению ИТ-ландшафта учитывает рост компании от малого бизнеса к среднему и далее к крупному, при этом информационная безопасность должна быть частью этого процесса. Отдельный вопрос — взаимодействие с подрядчиками и внешними специалистами и связанные с их допуском во внутренний контур проблемы информационной безопасности».
В ходе сессии эксперты рассмотрели производственную кибербезопасность как комплексную задачу: от выявления скрытой активности внутри инфраструктуры и контроля действий пользователей до управления доступами подрядчиков и обеспечения операционной доступности производственных систем.